
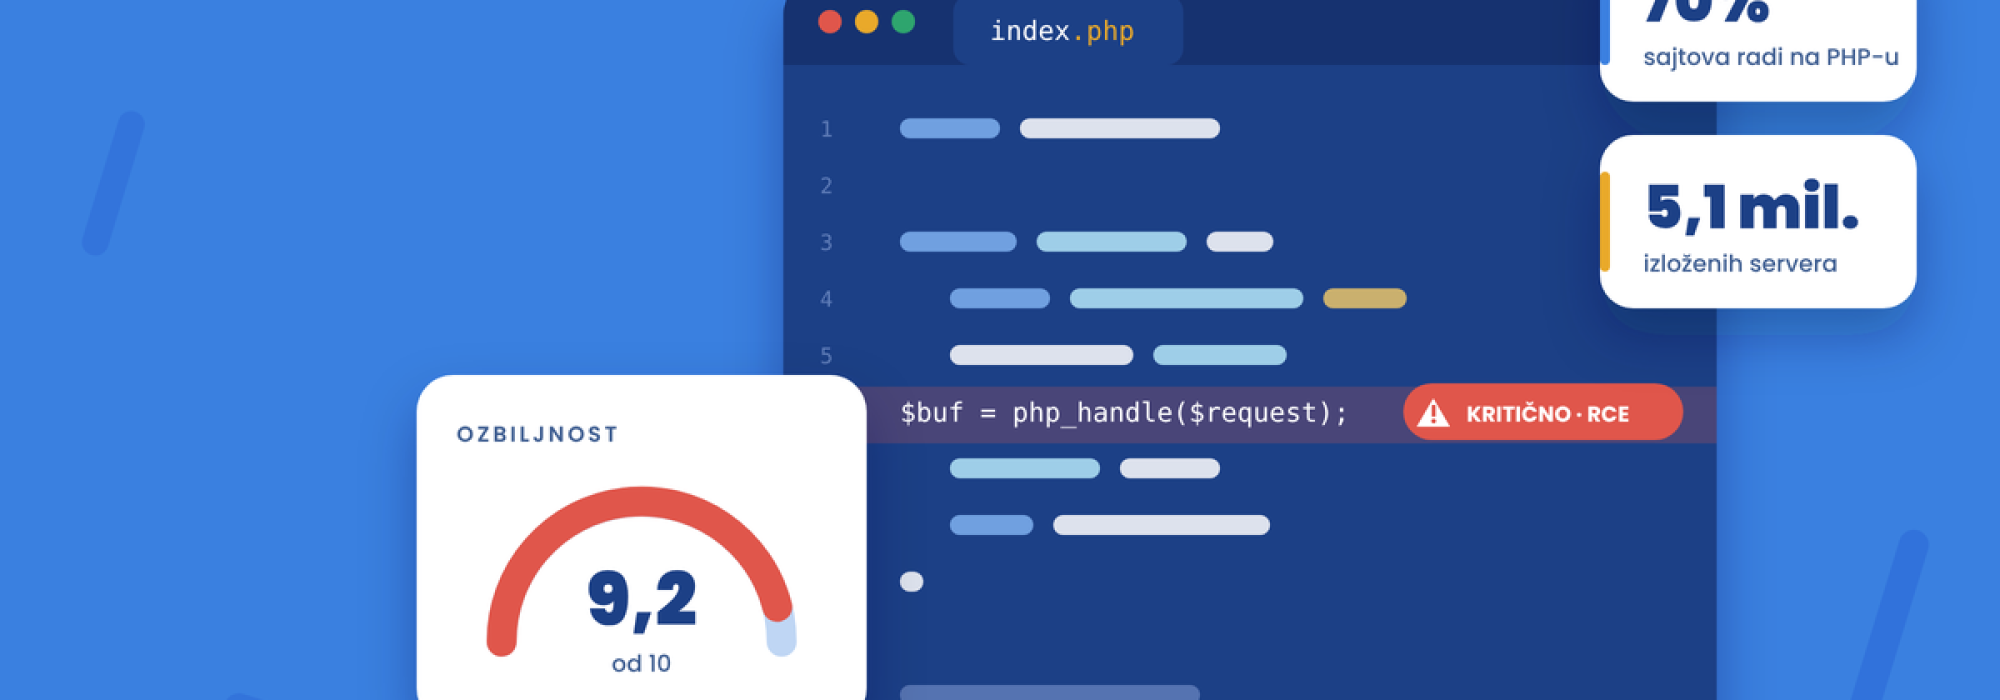
U srijedu, 21. oktobra 2026. godine, tim koji razvija PHP, jedan od najraširenijih alata na kojima rade internet stranice, objavio je hitne zakrpe za dva kritična sigurnosna propusta. Propusti su zajednički nazvani „PHP2Shell“.
Po procjenama, na internetu je vidljivo više od 5,1 milion servera koji koriste PHP. Zbog toga su hitna upozorenja izdale američka Agencija za nacionalnu bezbjednost, britanski Nacionalni centar za sajber bezbjednost i tim za sajber bezbjednost institucija Evropske unije, a slične preporuke stigle su i iz Singapura i Australije. Japanska premijerka Sanae Takaichi lično je pozvala vlasnike sajtova da još iste večeri reaguju, a WordPress, najpopularniji sistem za izradu sajtova, objavio je uputstvo svojim korisnicima.
Poruka svih njih je ista: ažurirajte odmah.
Šta je PHP i zašto nas se tiče?
PHP je jedan od najstarijih i najkorišćenijih programskih jezika za izradu internet stranica. Za razliku od aplikacija koje instalirate na telefon, PHP radi isključivo na serveru (računaru na kojem je sajt smješten) pa ga posjetioci nikada ne vide.
Njegov zadatak je da pripremi stranicu u trenutku kada je otvorite. Kada se prijavite na svoj nalog, pretražite proizvode ili ostavite komentar, PHP obrađuje vaš zahtjev, uzima potrebne podatke i vraća vam gotovu stranicu.
Koristi se od 90ih godina, besplatan je i otvorenog koda, a o njegovom razvoju brine neprofitna organizacija PHP Foundation. Zato je postao osnova ogromnog broja sajtova: na PHP-u radi oko 70% sajtova na svijetu. Među njima su Wikipedia, WordPress i bezbroj internet prodavnica, portala i sajtova institucija, uključujući i veliki broj sajtova u Crnoj Gori.
Ako je vaš sajt napravljen u posljednjih 20 godina, velika je šansa da ispod njega radi upravo PHP.
Kada se greška pronađe u samom PHP-u, ona ne pogađa jedan sajt, već sve sajtove koji ga koriste, a nisu na vrijeme ažurirani.
U čemu je problem i koliko je ozbiljan?
Oba propusta omogućavaju napadaču da preuzme kontrolu nad serverom na kojem je sajt, bez lozinke i bez ikakvog prethodnog pristupa. Dovoljno je da serveru pošalje posebno pripremljen zahtjev preko interneta.
Pojednostavljeno: kada PHP-u „ponestane memorije“ ili kada ne „počisti za sobom“ nakon jednog posjetioca, u memoriji ostaje nered. Napadač taj nered može iskoristiti da server natjera da izvrši njegove komande.
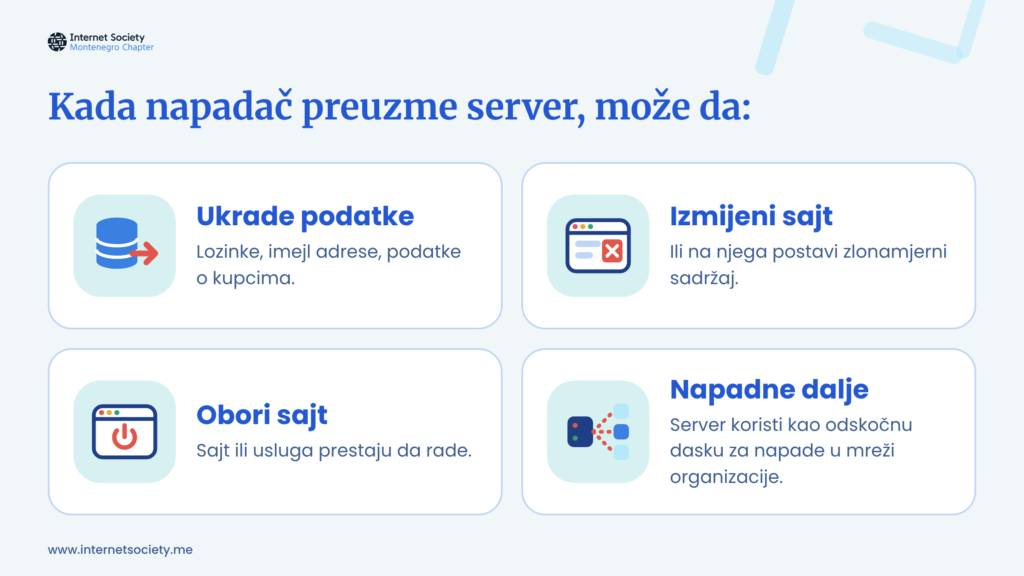
To bi u praksi moglo izgledati ovako: napadač bi u internet prodavnici u kojoj kupujete mogao tajno da zamijeni pravu stranicu za plaćanje lažnom i ukrade podatke s vaše kartice. Ili bi na bilo kojem sajtu na kojem imate nalog mogao da postavi lažnu stranicu za prijavu i pokupi lozinku dok je kucate. Sajt bi vam pritom izgledao potpuno normalno.
Oba propusta ocijenjena su ocjenom 9,2 od 10 na međunarodnoj skali ozbiljnosti. Važno je i to da problem nije u pojedinačnom sajtu ili lošem podešavanju, već u samom PHP-u i upravo zato su ugrožene sve verzije koje nisu ažurirane.
Upozorenje ne znači da je svaki sajt koji koristi PHP već napadnut. Znači da svaki vlasnik sajta treba da provjeri da li je njegov sistem ugrožen i da ga što prije zaštiti.
Detalji o propustima procurili su u javnost i prije zvanične objave zakrpa. Na internetu je već objavljen i alat kojim se propust može testirati. To znači da vrijeme za reakciju mjerimo u satima, ne u sedmicama.
Reagovale su i kompanije čije usluge svi poznajemo. Amazon je saopštio da je prvi pokušaj napada zabilježio već 17. oktobra, četiri dana prije javne objave propusta, ali da njegovi sajtovi rade normalno. Google i Microsoft ažurirali su PHP na svojim servisima u oblaku i objavili uputstva za korisnike. Cloudflare, preko kojeg prolazi veliki dio internet saobraćaja, zabilježio je skok sa nekoliko hiljada na nekoliko miliona pokušaja napada u svega nekoliko sati nakon objave. Wikimedia, organizacija koja stoji iza Wikipedije, privremeno je ugasila dio svojih sistema, a u Japanu su dio usluga obustavile avio-kompanija ANA, željeznica JR West i najveća banka u zemlji, MUFG.
Propust star više od deceniju, otkrila ga vještačka inteligencija
Greška se u kodu PHP-a krila više od deset godina. Istraživači su na taj dio koda ukazivali još 2020. i ponovo 2024. godine, ali tada niko nije uspio da dokaže da se može zloupotrijebiti, pa nije ni ispravljen.
To se promijenilo ovog ljeta. Bezbjednosne kompanije Calif i Wiz, uz pomoć modela vještačke inteligencije kompanija OpenAI i Google, nezavisno su otkrile kako se propust može iskoristiti. PHP tim su obavijestile u avgustu, a zakrpe su objavljene tek kada su bile spremne.
Istraživači iz kompanije Wiz upozoravaju da je ovo prekretnica, te da vještačka inteligencija olakšava pronalaženje i zloupotrebu grešaka koje su ranije bile previše složene. To važi i za branioce i za napadače.
Imate sajt? Evo šta da uradite
Ako vaša firma, organizacija ili institucija ima sajt, ne morate biti tehnički stručnjak da biste reagovali. Dovoljno je da postavite prava pitanja pravim ljudima.
Prvo provjerite da li vaš sajt radi na PHP-u. Ako je napravljen u WordPress-u, Joomli, Drupal-u ili kao WooCommerce prodavnica, odgovor je da. Verziju PHP-a često možete vidjeti i u kontrolnom panelu hosting provajdera. Ako koristite gotove platforme poput Wixa ili Squarespacea, za servere brine sama platforma. Ako niste sigurni, pitajte onoga ko vam je napravio sajt, dok ne dobijete odgovor, pretpostavite da sajt radi na PHP-u.
Ako vaš sajt koristi PHP, slijede naredni koraci:
- Javite se danas onome ko održava vaš sajt – hosting provajderu, IT službi ili firmi koja je pravila sajt. Pitajte jednostavno: „Da li je PHP na našem serveru ažuriran zbog propusta PHP2Shell?“
- Tražite potvrdu, a ne uvjeravanje. Odgovor „sve je ažurno“ nije dovoljan. Tražite da vam pisano potvrde koja verzija PHP-a sada radi na serveru i kada je ažurirana.
- Provjerite verziju PHP-a. Sigurne su verzije 8.5.12, 8.4.27, 8.3.36 i 8.2.35 (ili novije). Na WordPress sajtu verziju vidite u meniju Alati → Zdravlje sajta → Informacije → Server (na engleskom: Tools → Site Health → Info → Server).
- Ako vaš sajt radi na staroj verziji (8.1 ili starijoj), PHP tim je više ne održava. Potrebno je hitno preći na podržanu verziju ili od provajdera tražiti posebnu zakrpu.
- Ako server održavate sami i ne možete odmah da ga ažurirate, stručne agencije savjetuju da ga privremeno isključite sa interneta dok ne uklonite problem. Neprijatno je, ali je manja šteta od provale. Unaprijed pripremite kratko obavještenje za korisnike.
- Nakon ažuriranja, provjerite ima li tragova upada. Zakrpa zatvara vrata, ali ne izbacuje napadača koji je možda već ušao. Ako postoji sumnja, promijenite lozinke i pristupne ključeve sajta i obratite se stručnjacima ili nacionalnom CIRT-u.
Napomena: ažuriranje samog WordPressa ili dodataka (pluginova) ovog puta ne rješava problem. Mora se ažurirati PHP na serveru.
Zaštitni servisi poput Cloudflarea ili „firewalla“ mogu da zaustave dio napada i dobro je imati ih, ali ne zamjenjuju zakrpu. Rješenje je samo ažuriran PHP.
Želimo takodje pomenuti da ovo nije samo posao za informatičare. Direktori i rukovodioci ne moraju da razumiju tehničke detalje, ali moraju da znaju ko je u njihovoj organizaciji zadužen za bezbjednosna ažuriranja i dobiti potvrdu da je posao završen. Ako to danas ne znate, sada je pravi trenutak da to uredite, uključujući i ugovore s firmama koje vam održavaju sajt.
Ovo ne znači da PHP više nije bezbjedan. Ozbiljne greške povremeno se otkriju u svakom softveru, a najvažnije pitanje je koliko brzo se riješe. Nema potrebe za ishitrenim odlukama o prelasku na drugu tehnologiju.
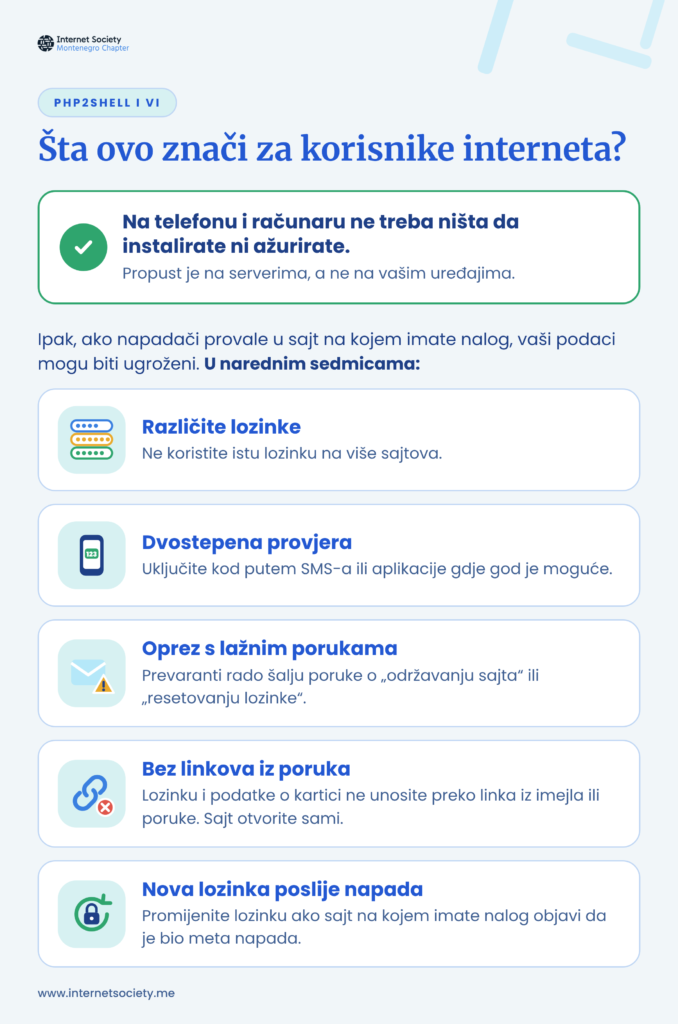
Poruka Internet Društva Crne Gore
U ISOC-u vjerujemo da internet treba da bude otvoren, bezbjedan i pouzdan za svakoga – od velikih institucija do pojedinca koji kupuje preko interneta. PHP2Shell je test upravo za tu vrijednost, a iz njega izvlačimo tri pouke koje se tiču svih nas u Crnoj Gori:
Rijetko ko zna na kojoj tehnologiji radi sajt njegove opštine, banke ili omiljene prodavnice. Ali upravo od tih nevidljivih slojeva zavisi bezbjednost naših podataka. Zato svaka organizacija mora znati šta pokreće njen sajt i ko je zadužen da ga održava.
Istraživači su propust odgovorno prijavili, PHP zajednica (koju velikim dijelom čine volonteri) pripremila je zakrpe, a vlade i kompanije širom svijeta brzo su ih prenijele dalje. Tako izgleda globalno povezan internet kada funkcioniše kako treba. Crna Gora treba da bude aktivan dio te mreže, sa institucijama i stručnjacima koji brzo dijele informacije i zajedno reaguju.
Vještačka inteligencija je pomogla da se ova greška otkrije prije napadača, ali ista tehnologija može ubrzati i napade. Ono za šta su ranije bile potrebne sedmice, sada se dešava za nekoliko sati. Spremnost da brzo ažuriramo sisteme više nije stvar dobre prakse, već osnovni uslov bezbjednosti.
Pozivamo sve institucije, kompanije, medije i organizacije u Crnoj Gori da danas provjere svoje sajtove. Redovno ažuriranje nije tehnička sitnica već osnovna briga o bezbjednosti vaših korisnika i povjerenju u internet.
Želite da doprinesete zajednici?
ISOC Montenegro je volonterska organizacija koja postoji zahvaljujući ljudima dobre volje, spremnim da podijele svoje znanje, iskustvo i vrijeme. Ako ste stručnjak, predavač, autor ili jednostavno neko ko želi da pomogne, rado ćemo vas upoznati i zajedno pronaći način da se uključite.
Zajedno možemo graditi internet koji je otvoren, bezbjedan i pouzdan za sve.
Autori članka:

- Danica Čelebić
Strateškinja za odgovornu tehnologiju i regenerativnu budućnost, suosnivačica ISOC Crna Gora
- Danica Čelebić